

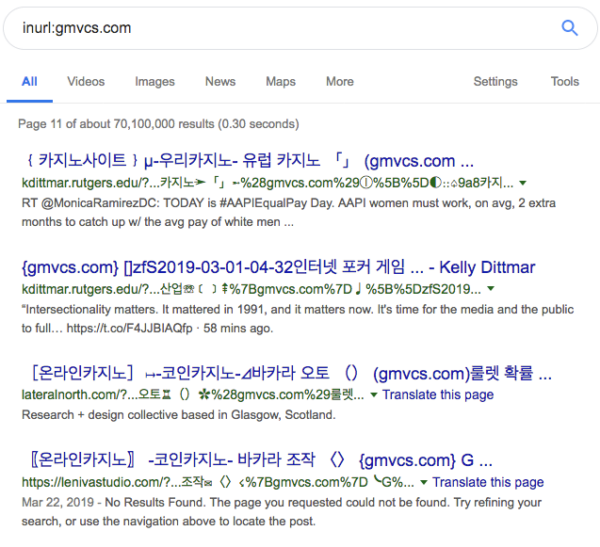
Ya he tenido que lidiar con unas cuantas webs que, de la noche a la mañana, han empezado a aparecer en Google con títulos en ruso, chino o coreano, y URLs que ni siquiera existen dentro del sitio. Si estás leyendo esto, probablemente te ha pasado lo mismo: revisas tu sitio y aparentemente todo está normal, pero cuando haces una búsqueda en Google tipo site:tusitio.com, descubres una ristra de resultados que no tienen nada que ver con tu contenido.
Tranquilo, no estás solo. Este tipo de infecciones son más comunes de lo que parece, y tienen algo en común: son difíciles de eliminar por completo si no sabes dónde buscar.
Voy a contarte qué está pasando realmente, cómo se infecta una web con este tipo de spam, y lo más importante: cómo limpiarlo de verdad sin que vuelva a aparecer a los pocos días.
Cómo se infecta una web WordPress con spam SEO chino, ruso o similar
Estas infecciones llegan por varios caminos, pero los más comunes son:
- Plugins o temas nulled (descargados de sitios “gratis”)
- Vulnerabilidades en plugins populares mal configurados o desactualizados
- Permisos mal establecidos en el servidor
- Inyecciones directas por FTP tras robar credenciales
- Formularios mal protegidos
Una vez dentro, los atacantes suelen hacer dos cosas:
- Inyectar contenido basura en tu base de datos (
wp_options,wp_posts,wp_users) - Subir archivos PHP ocultos o disfrazados que se regeneran solos
Revisando el servidor: los archivos PHP vuelven una y otra vez
Una de las cosas que más me ha frustrado en estos casos es lo siguiente:
- Escaneas todo el sitio con Wordfence o Sucuri.
- Encuentras 3 o 4 archivos raros en
/wp-content/uploads/,/wp-includes/o incluso en carpetas de plugins. - Los borras todos.
- Pasan 12 horas… y vuelven a aparecer con nombres distintos.
Esto pasa porque hay una puerta trasera activa (backdoor) que está fuera del radar de muchos antivirus, o bien están usando tu propio wp-cron para ejecutar scripts desde la base de datos o desde archivos .htaccess infectados.
Qué debes hacer para limpiar de verdad tu WordPress
Te explico lo que mejor me ha funcionado, paso a paso:
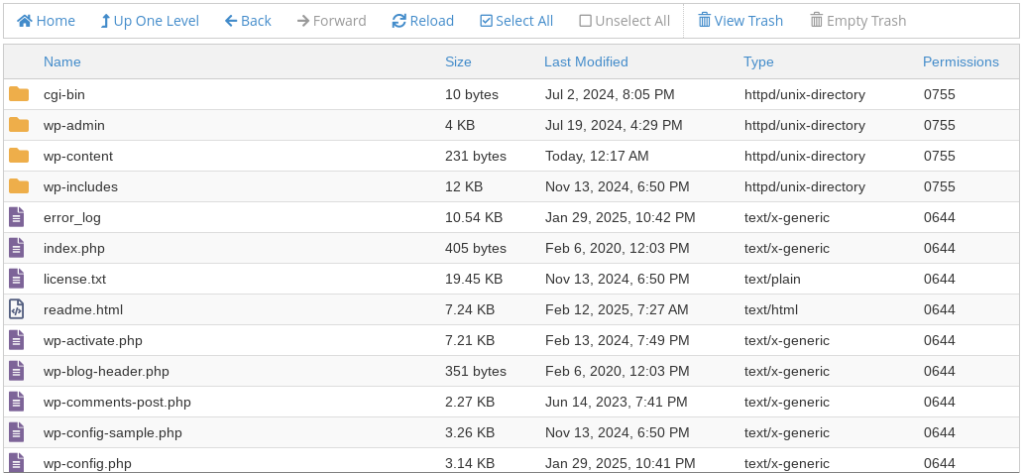
1. Accede al servidor desde el panel de hosting, no solo vía WordPress
Hazlo por FTP o desde el administrador de archivos de cPanel/Plesk. Necesitas ver todo.
2. Busca archivos sospechosos manualmente
Normalmente tienen nombres como:
wp-tmp.php
class-wp-ajax.php
404.php (modificado)
admin-new.php
Y suelen estar en:
/wp-content/uploads//wp-includes/- Carpeta raíz del sitio
- Carpeta de plugins
3. Busca archivos recientes ordenando por fecha
Muchos se regeneran, así que revisa varias veces al día. Si no sabes cuál es sospechoso, compáralo con una instalación limpia de WordPress.
4. Revisa el archivo wp-config.php y el .htaccess
A menudo los modifican para cargar scripts. Busca líneas como:
@include('/home/usuario/tmp/archivo.php');
eval(base64_decode(…));
O redirecciones ocultas en .htaccess.
5. Limpia la base de datos
Busca en:
wp_options→ claves con nombres raros, especialmente autoloadwp_posts→ entradas nuevas o editadas con texto en otro idiomawp_users→ usuarios sospechosos con permisos de administrador
Puedes hacerlo desde phpMyAdmin o con plugins como WP phpMyAdmin si no tienes acceso directo.
6. Reinstala WordPress manualmente
Descarga WordPress desde wordpress.org y sube todos los archivos del core limpio, excepto wp-content y wp-config.php. Es la forma más rápida de asegurarte de que no quedan rastros.
7. Cambia todas las contraseñas (todas)
- WordPress (todos los usuarios administradores)
- Contraseñas del FTP
- Contraseñas de cPanel
- Base de datos (si puedes)
- Acceso de plugins conectados a terceros
¿Por qué vuelven a aparecer los archivos maliciosos?
Estos ataques no son solo archivos sueltos. Lo que hacen los atacantes es inyectar código persistente en algún punto de tu instalación que cumple una o varias de estas funciones:
- Backdoor PHP oculta (con nombre tipo
wp-ajax-backdoor.php) que permite subir archivos desde fuera. - Código ofuscado en la base de datos (en
wp_options, por ejemplo) que ejecuta algo a través del cron. - Script incluido dentro del
wp-config.php,functions.php, o.htaccessque ejecuta el malware cada vez que cargas la web. - Carga externa desde otra web que se cuela vía JavaScript o iframes ocultos.
- Modificación del cron de WordPress o uso de tareas programadas en el servidor.
¿Y entonces qué sí funciona?
1. Borrar el archivo no es el paso final, es una pista
Cada archivo que aparece puede darte una pista de dónde está la fuente original. Por eso te digo:
- Mira el contenido del archivo.
- Mira el momento en que se creó.
- Busca coincidencias de nombres.
2. Buscar código persistente en wp-config.php, .htaccess, funciones personalizadas o la base de datos
Ahí suele estar el código que vuelve a crear los archivos maliciosos. Si no lo limpias, volverán.
3. Reinstalar el core y los plugins desde cero, sin usar los antiguos archivos
Si solo borras los archivos infectados, pero dejas el mismo tema o plugin con una brecha de seguridad… ya sabes lo que pasa.
Ejemplo real (que me ha pasado)
Una web infectada mostraba archivos raros en /uploads. Los borrabas y al rato volvían.
Después de mucha revisión encontré una línea en wp-config.php que tenía esto:
@include('/home/usuario/public_html/wp-content/uploads/.cache/wp-ajax.php');
Ese archivo .cache tenía permisos 777 y alojaba el backdoor. Hasta que no eliminé esa línea y el .cache completo, todo lo que borrara se regeneraba.
Cuando ves archivos extraños en /uploads/, normalmente:
- No son visibles desde el panel de medios
- No están pensados para que tú los veas
- Están ahí porque la carpeta
/uploads/permite subir y ejecutar archivos PHP si el servidor lo permite - Y además: es la carpeta perfecta para esconder cosas, porque WordPress la llena de basura constantemente (PDFs, imágenes, backups de plugins…)
Eliminar los archivos visibles es solo el primer paso.
Si no encuentras la causa original (backdoor en archivos o base de datos), es como barrer la arena mientras sigue saliendo del cubo roto.
Por eso el artículo se enfoca también en:
- Revisar archivos modificados
- Buscar inyecciones en base de datos
- Reinstalar el core desde cero
- Cambiar todas las contraseñas
- Endurecer permisos y acceso
¿Qué pasa con Google?
Google ya ha indexado las páginas falsas, así que aunque limpies todo, tardará días o semanas en desaparecer. Pero puedes acelerar el proceso:
1. Conéctate a Google Search Console
- Verifica que tienes el sitio añadido.
- Ve a “Seguridad y acciones manuales” → verifica si hay alertas.
- Envía de nuevo el sitemap del sitio.
- Si hay una infección reportada, puedes pedir una revisión tras limpiar todo.
- Usa la herramienta de eliminación de URLs.
Cómo evitar que vuelva a pasar
- No uses temas o plugins piratas
- Actualiza todo constantemente
- Revisa los permisos de archivos y carpetas (no más de 755/644)
- Instala Wordfence, MalCare o Sucuri desde el principio
- Desactiva el editor de archivos del admin con esto en
wp-config.php:
define('DISALLOW_FILE_EDIT', true);
- Protege el archivo
wp-config.phpen.htaccess:
<files wp-config.php>
order allow,deny
deny from all
</files>
Conclusión
Estas infecciones son una pesadilla porque no solo afectan a tu web: afectan tu reputación en Google. Si ves URLs raras en chino o ruso, no lo ignores. La infección suele estar más profunda de lo que parece, y si no actúas rápido, pueden hackearte el posicionamiento, las visitas y hasta las cuentas de tus usuarios.
¿Ya te ha pasado algo parecido? Si necesitas ayuda con una limpieza o quieres que analice tu sitio, escríbeme y te echo un cable.
Agregar Comentario